Sobre Mí
Soy Ingeniero Electrónico en Automatización y Control, con un Máster en Ciberseguridad por la Universidad Internacional de la Rioja (UNIR).
Actualmente trabajo en NTT DATA como Application Security Engineer dentro de un proyecto bancario, y como Lead Analyst dentro del equipo de Cyber. Cuento además con una trayectoria de más de 5 años en Deloitte & Touche, donde ejecuté más de 100 pruebas de penetración y lideré auditorías de ciberseguridad, implementación de tecnologías de defensa y programas de capacitación tanto para personal técnico como corporativo.
Mi enfoque combina la rigurosidad técnica de la ingeniería con la visión estratégica del cumplimiento normativo, y se completa con investigación activa de vulnerabilidades en programas de bug bounty.
Experiencia Profesional
NTT DATA
Application Security Engineer · Lead Analyst, Cyber
Formo parte del equipo de ciberseguridad de un proyecto bancario, donde ejecuto pruebas de seguridad sobre las aplicaciones, microservicios y aplicativos que la entidad libera hacia sus clientes. Reviso el software desde el componente más pequeño hasta la arquitectura completa, enfocando los esfuerzos de seguridad en identificar vulnerabilidades antes de que lleguen a producción. Trabajo de la mano con los equipos de desarrollo dentro de los pipelines de integración y despliegue continuo (CI/CD), integrando la seguridad como parte del ciclo de vida del software. Adicionalmente, lidero el Security by Design Knowledge Group de NTT DATA, impulsando el crecimiento técnico del equipo y la estandarización de metodologías de pruebas de seguridad.
Deloitte & Touche
Cybersecurity Specialist
Ejecuté más de 100 pruebas de penetración (Black/Grey/White Box) sobre aplicaciones web, thick client, Active Directory, infraestructura interna y externa, cajeros automáticos (ATM) y puntos de venta (PoS), APIs, y soluciones basadas en Inteligencia Artificial, agentes y chatbots. Elaboré informes de nivel técnico y ejecutivo, y presenté resultados a equipos de liderazgo demostrando el impacto a nivel de negocio. Trabajé bajo estándares ISO 27001, NIST, OWASP, OSSTMM, PCI DSS y CIS para clientes internacionales de banca, telecomunicaciones, retail, salud, energía y educación.
Certificaciones
Mi competencia técnica está avalada por certificaciones reconocidas globalmente:
 eWPTXWeb App Pentester eXtreme · INE
 eCPPTCertified Professional Penetration Tester · INE
 eJPTJunior Penetration Tester · INE
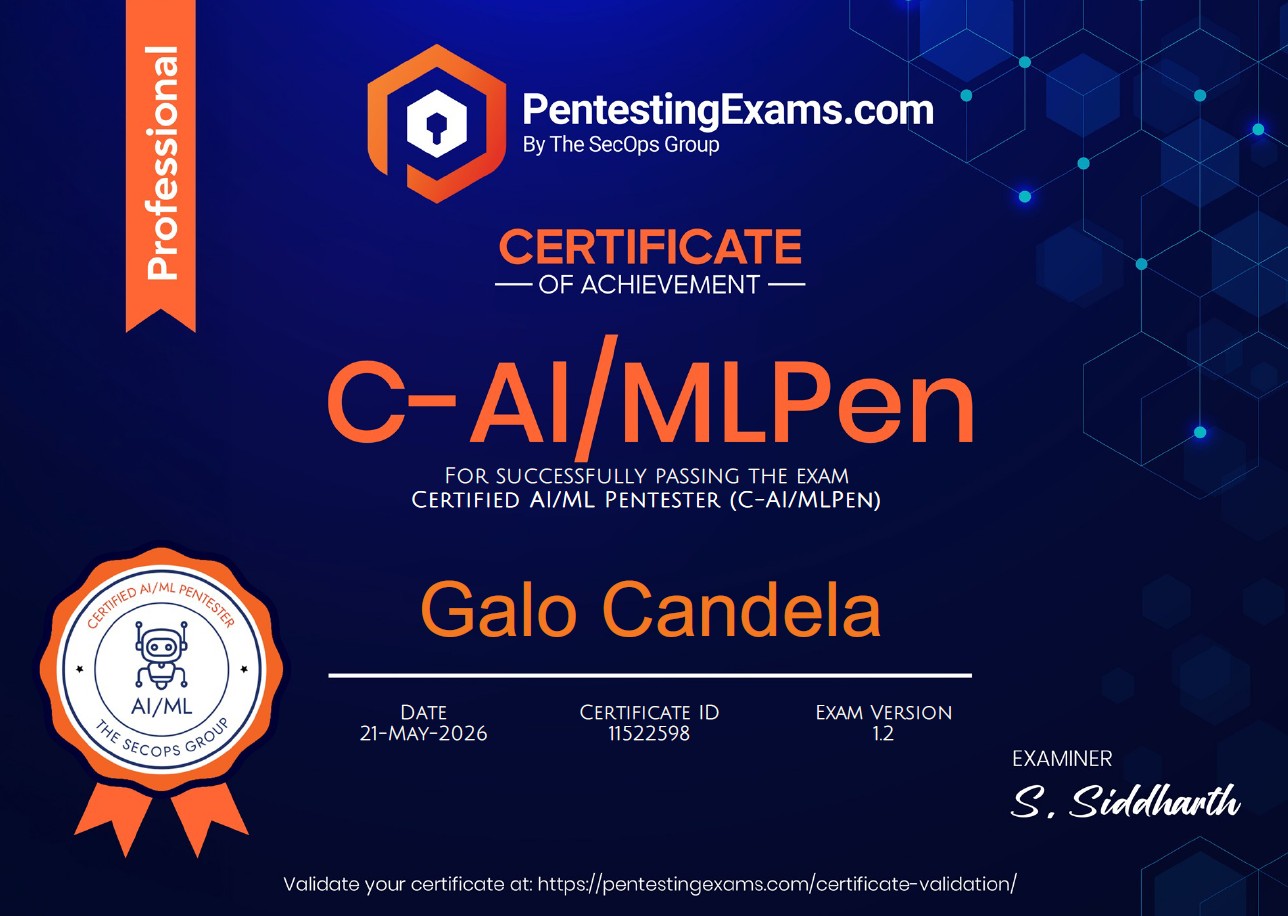 C-AI/MLPenCertified AI/ML Pentester · The SecOps Group
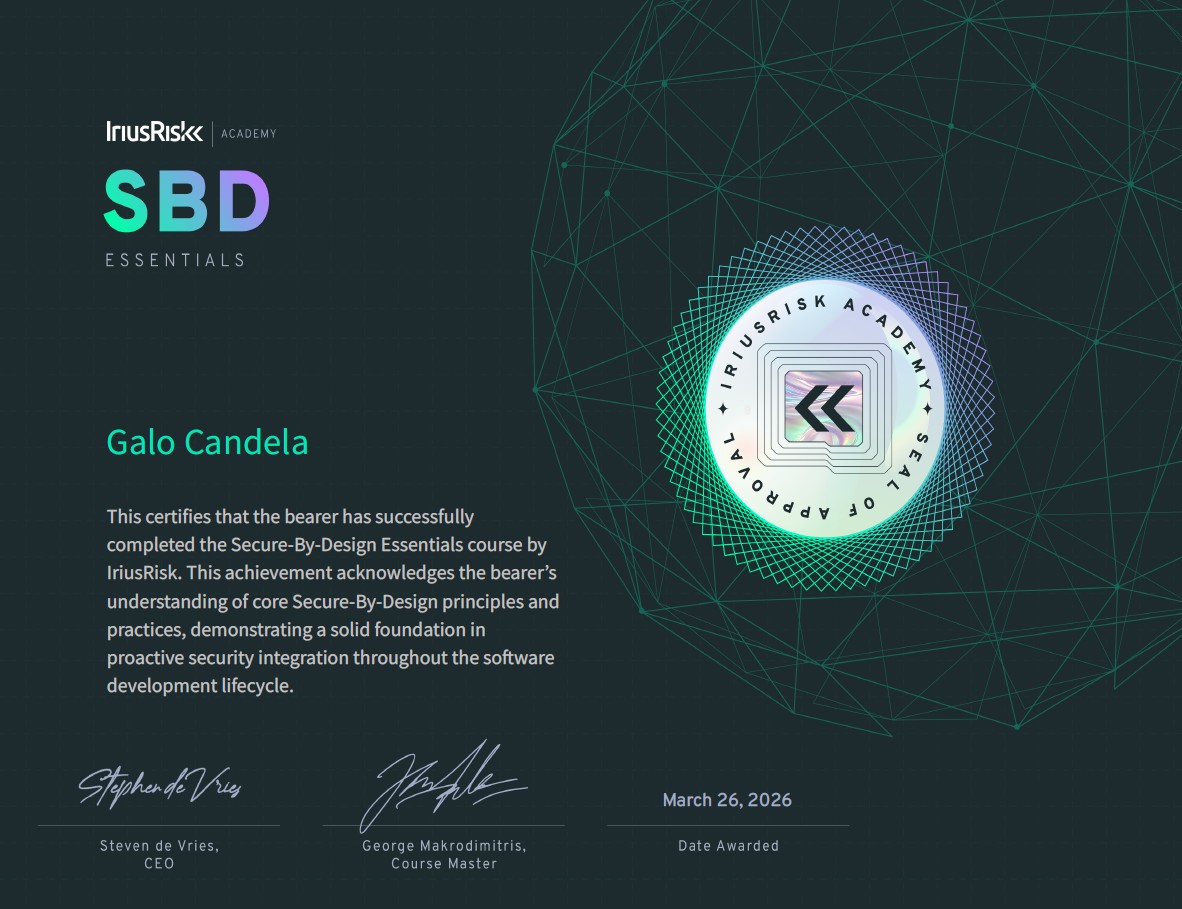 SBD EssentialsSecure-By-Design · IriusRisk Academy
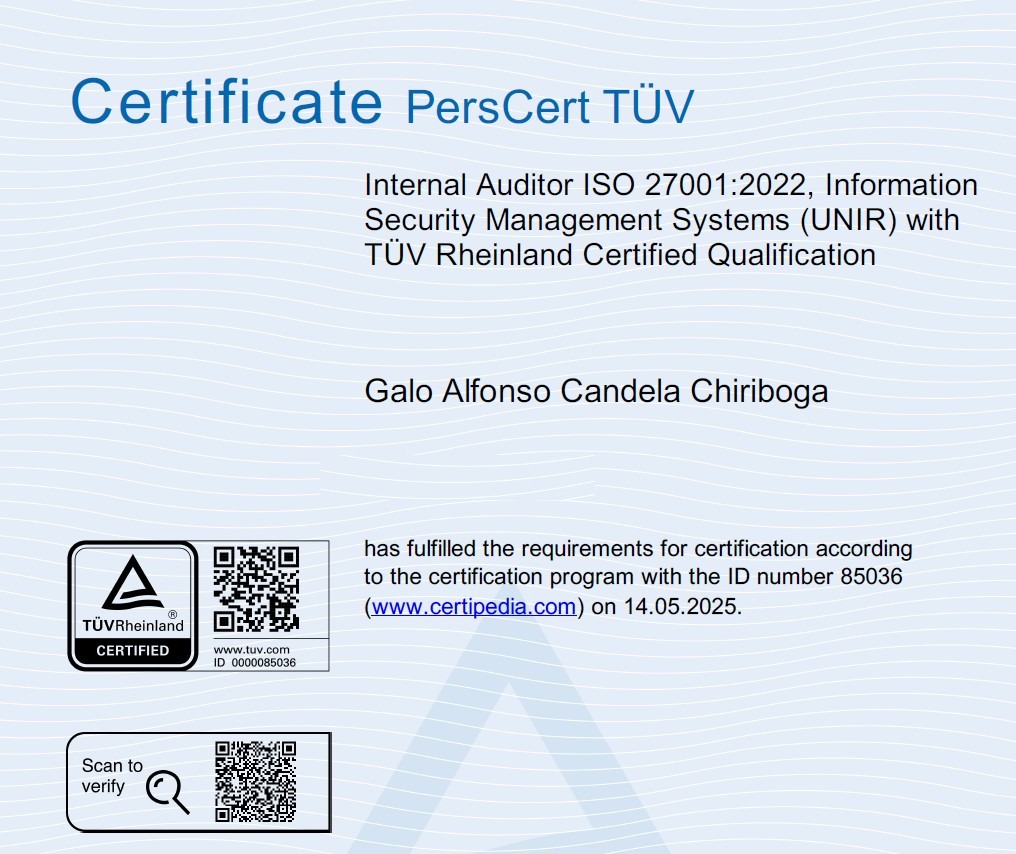 ISO 27001 LAInternal/Lead Auditor · TÜV Rheinland
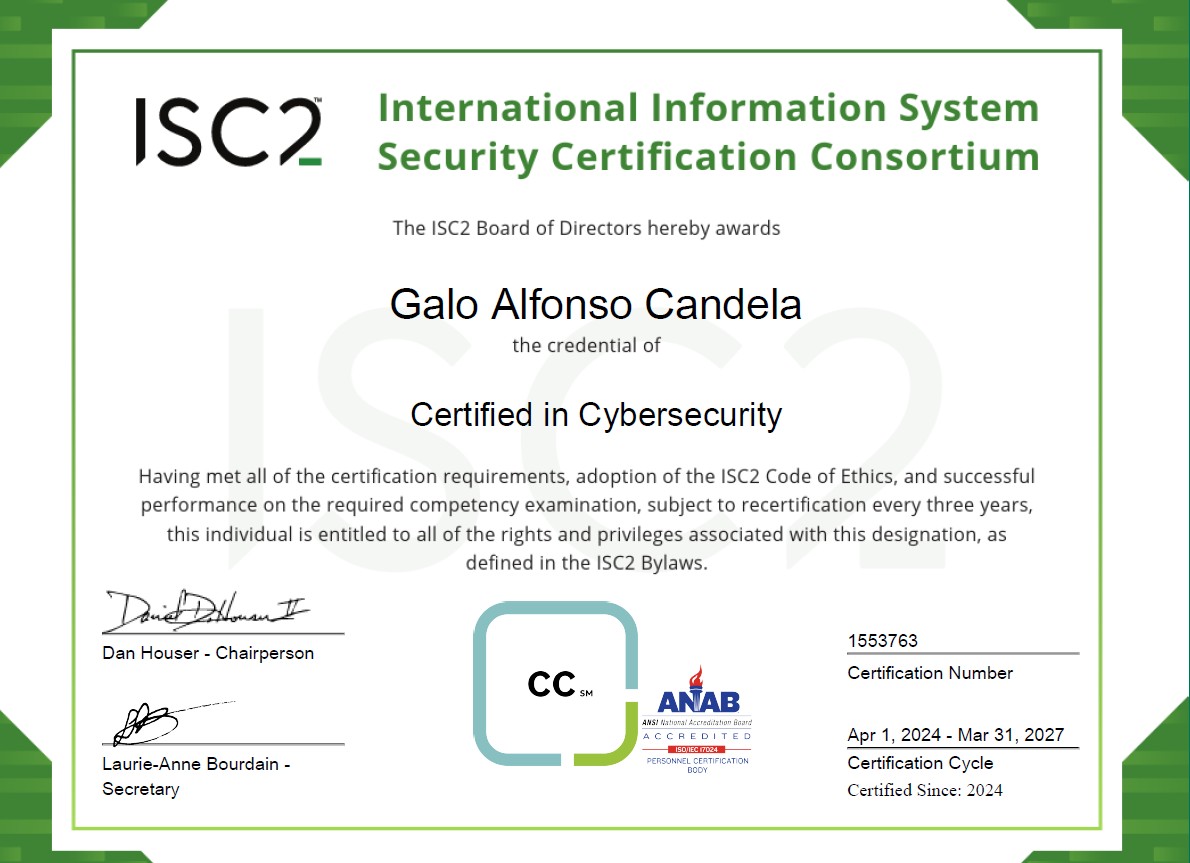 CCCertified in Cybersecurity · ISC2
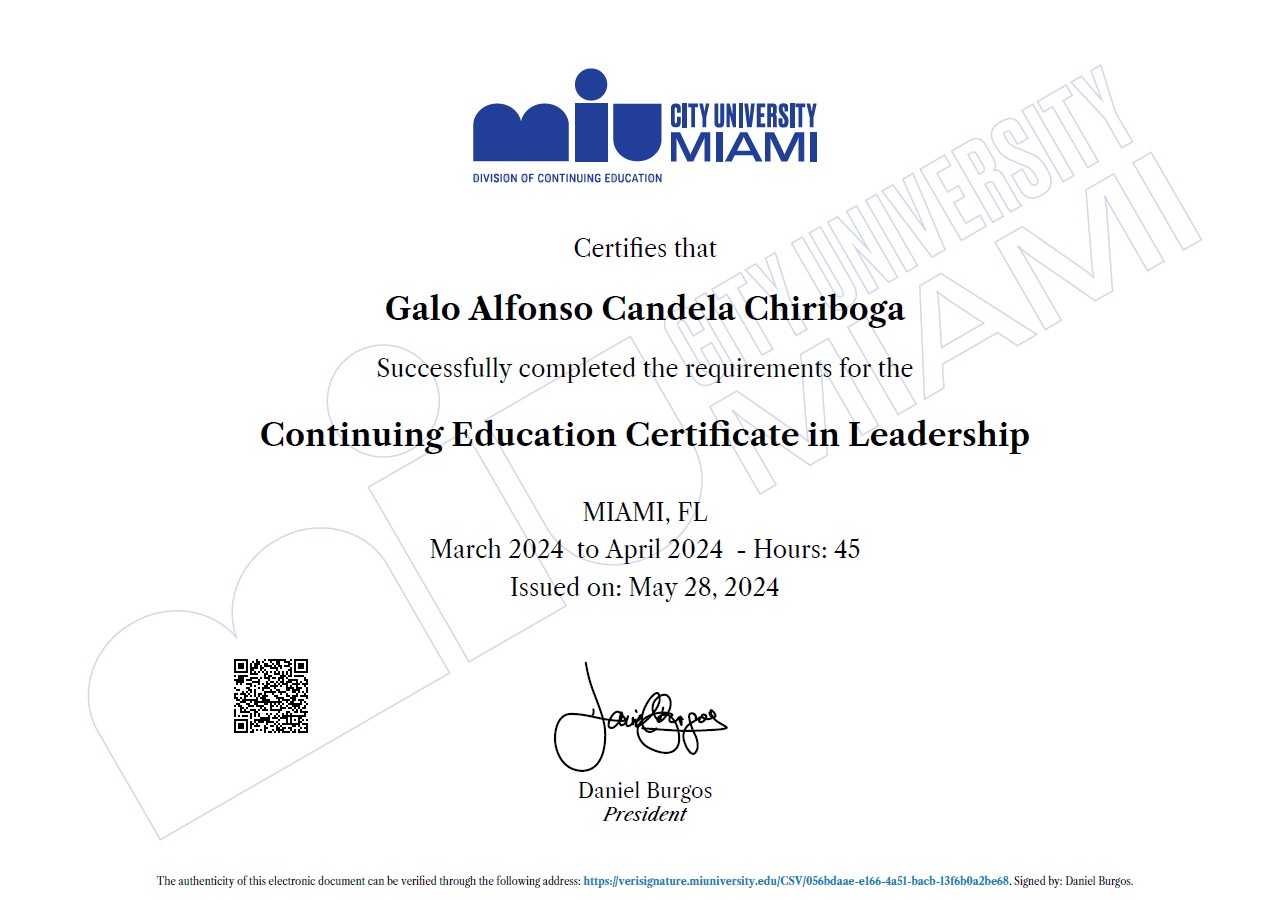 LiderazgoMiami City University
En preparación
Skills Técnicos
Pentesting & Red Team
- Web, Mobile, API, Microservicios, Thick Client
- Kubernetes y Contenedores
- Cloud: AWS, Azure, GCP
- Active Directory e Infraestructura Interna/Externa
- Cajeros Automáticos (ATM) y Puntos de Venta (PoS)
- Black Box, Grey Box y White Box Testing
Cloud & Seguridad de IA
- Azure Pentesting, AWS Security
- Evaluación de Seguridad de Aplicaciones de IA
- Container Security
Herramientas y Frameworks
- Burp Suite, Nessus, Nmap, Metasploit, SQLMap, Nikto, Nuclei, Netexec
- MobSF, Frida, Jadx, ScoutSuite, AWS CLI
- SOCRadar, Shodan, Google Dorks, OSINT Avanzado, Dehashed, theHarvester
Evasión y Explotación
- WAF / EDR / SIEM Evasion
- Técnicas de Antivirus Bypass
- Desarrollo de Payloads Personalizados
- Shellcoding Básico
DevSecOps & Gestión de Vulnerabilidades
- Fortify (SCA, WebInspect, Audit Workbench), Snyk, Probely
- CI/CD Security, Azure DevOps, ServiceNow
- Docker, Kubernetes, Jenkins, GitLab, Terraform, StackHawk
Programación
- Python, PHP (Laravel), Java, C++, Bash, JavaScript, YAML, HTML
GRC & Cumplimiento
- Auditoría de Ciberseguridad
- Implementación de ISO 27001:2022
- NIST, OWASP, PCI DSS, CIS, HIPAA
- Consultoría de Cumplimiento Normativo
Frameworks Ofensivos
- MITRE ATT&CK
- OWASP Testing Guide
- OSSTMM
- PTES (Penetration Testing Execution Standard)